Journal d’audit : qui a fait quoi, et quand
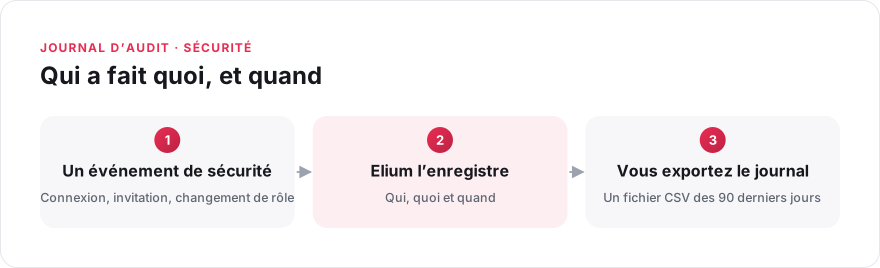
Une revue de sécurité pose des questions précises. Qui a invité cet utilisateur externe ? Qui a donné à cette personne des droits d’administrateur ? Y a-t-il eu des tentatives de connexion échouées ? Les statistiques n’y répondent pas, car elles décrivent l’usage de la plateforme.
Le journal d’audit enregistre les événements qui comptent pour la sécurité :
- les utilisateurs invités, supprimés, activés ou désactivés ;
- les connexions par mot de passe, réussies ou échouées, et les déconnexions ;
- les mots de passe définis ou réinitialisés ;
- les changements de rôle, sur la plateforme et dans un espace.
Pour chaque événement, le journal conserve la date, la personne qui a agi, la personne concernée et une courte description. Les administrateurs téléchargent les événements des 90 derniers jours au format CSV, depuis la page "Sécurité" des paramètres.
Le journal d’audit est disponible sur demande pour les clients Vault : notre équipe l’active sur votre plateforme.
Consulter le Trust Center ou voir comment fonctionne le journal d’audit.